2026年現在、食品大手の国内グループ各社やサプライチェーンを揺るがした大規模なサイバー攻撃事件について、その全貌やシステムの復旧状況、そして企業が講じたセキュリティ対策の真相に関心が集まっています。大手企業を標的としたサイバー犯罪の巧妙化が進む中、アサヒグループが直面した危機とそこからの教訓は、日本国内のビジネス界全体において大きな教訓となりました。
本記事では、信頼できる公式発表資料や報道各社の検証データを基に、サイバー攻撃発生の背景から現在のシステム復旧状況、被害の全容、そして再発防止に向けた取り組みの真相までを専門的視点から分かりやすく解説します。
アサヒグループを襲ったサイバー攻撃:事件の発生と被害の全貌
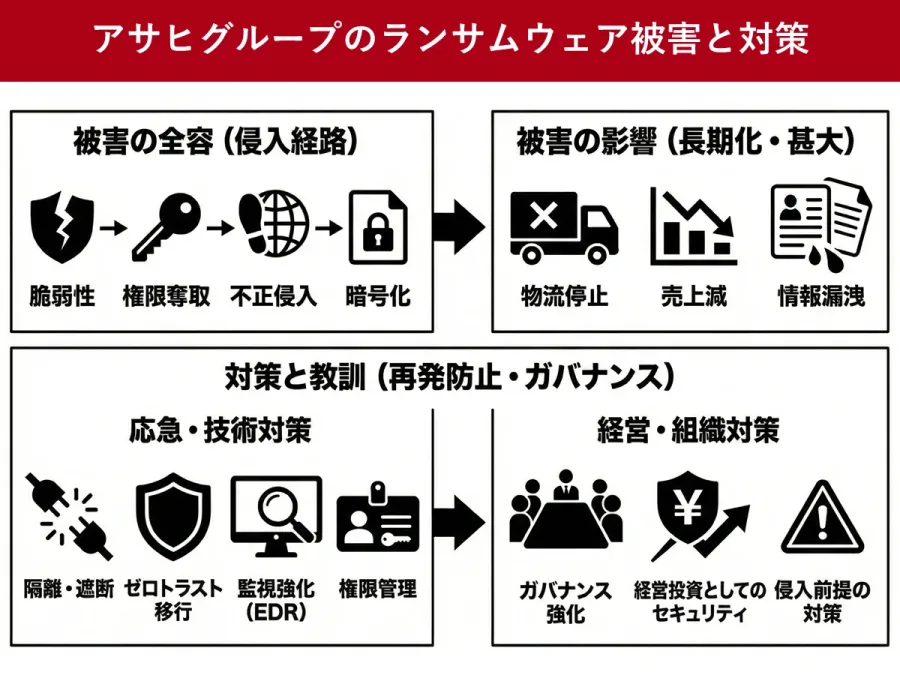
アサヒグループホールディングスおよび傘下の事業会社において発生したサイバー攻撃は、国内の製造業や流通インフラが抱える脆弱性を浮き彫りにする深刻な事態となりました。ランサムウェアをはじめとする高度なサイバー攻撃は、単一の企業城下町にとどまらず、原材料の調達から製造、出荷、そして小売りに至るまでのサプライチェーン全体を一時的に機能不全に陥れる危険性を孕んでいます。
公式発表や各種報道によると、不正アクセスの検知直後、グループは情報漏洩の拡大を防ぐために基幹システムや受発注ネットワークの一部を緊急遮断する措置をとりました。これにより、工場における製造ラインの調整や商品の出荷管理、取引先とのデータ送受信に遅れや一時的な停止が生じ、市場への供給体制に少なからず影響を及ぼしました。当時の混乱の中、現場では手動による代替業務への切り替えなど、多大な労力を伴う応急処置が講じられました。
大規模なサイバー攻撃に直面した企業が、どのように危機を切り抜け、システムを再構築したのかを把握するためには、発生から現在までの経緯を時系列で整理することが不可欠です。以下に、公表された事実に基づく主な経緯をまとめます。
| 時期・段階 | 発生した事象・対応内容 | 公式発表・真相の検証 |
|---|---|---|
| インシデント検知直後 | 不正アクセスの検知、グループ内ネットワークの緊急遮断、被害拡大の防止措置 | 外部専門機関を交えた初期調査の開始と、受発注・出荷業務の一部手動化。 |
| 原因究明・影響拡大期 | マルウェアの感染経路の特定、影響を受けたサーバーや端末の隔離・フォレンジック調査 | 顧客や取引先の機密情報の流出有無に関する慎重な調査と、関係官庁への報告。 |
| 段階的復旧・運用再開 | セキュリティの安全性が確認されたシステムから順次、基幹ネットワークを再接続 | 製造ラインや物流システムの安定稼働の確認、取引先との通常業務への復帰。 |
| 現在(2026年)の状況 | 新世代セキュリティ基盤の完全実装、サプライチェーン全体の監視強化の継続 | ゼロトラストセキュリティの導入完了および、恒久的な再発防止体制の定着。 |
なぜ標的となったのか:現代のサイバー脅威と巧妙化する手口
アサヒグループのようなグローバル規模の巨大企業がサイバー攻撃の標的となった背景には、近年のサイバー犯罪グループの組織化とビジネスモデルの変化が存在します。今日の攻撃者は、単なる愉快犯や愉快なハクティビストではなく、組織的な経済犯罪集団(RaaS:Ransomware as a Serviceなど)であることが多く、企業のサプライチェーンの「最も脆弱な一所」を突いて侵入を試みます。
グループ会社や海外の提携先企業、あるいは外部委託先のITインフラストラクチャを踏み台(サプライチェーン攻撃)として侵入し、そこから本丸である中枢ネットワークへとラテラルムーブメント(水平展開)を行う手口が主流となっています。アサヒグループにおいても、多国籍に展開する広範な拠点網や多数のグループ会社を管理する複雑性が、サイバー攻撃者にとっての格好の侵入経路の候補となった可能性が指摘されています。
現在のシステム復旧状況:万全の体制構築と正常化へのプロセス
インシデント発覚後、アサヒグループは社内のIT部門だけでなく、国内外の著名なサイバーセキュリティ企業やフォレンジック専門チームを投入し、徹底的なシステム浄化と復旧作業を進めてきました。現在(2026年)においては、被害を受けたシステムは完全に安全性が検証されたクリーンな環境へと移行しており、受発注、製造、物流の各プロセスは通常通りの安定稼働を取り戻しています。
システムの復旧にあたっては、単に「元に戻す」のではなく、感染の温床となった古いプロトコルや脆弱性を根本から排除する「モダンリカバリー(近代化復旧)」が採用されました。クラウド環境の堅牢化や、エンドポイントセキュリティ(EDR)の全社導入など、インフラのレジリエンス(回復力)が飛躍的に高められた点が現在の大きな特徴です。
徹底された再発防止策とセキュリティの真相
今回のサイバー攻撃を教訓として、アサヒグループが打ち出した再発防止策は、日本の大企業におけるセキュリティ投資とガバナンスのベンチマークとなっています。その核心にあるのは、従来の「社内ネットワークは安全である」という境界防御モデルの完全な放棄と、ゼロトラスト(何も信頼せず、すべてを検証する)アーキテクチャへの全面的な移行です。
具体的には、以下の3つの柱を中心にセキュリティの再構築が図られました。
- ID・アクセスの厳格化:多要素認証(MFA)の全従業員への義務化および、特権IDの厳格なモニタリング。
- 常時監視体制の強化:SOC(Security Operation Center)およびSIEMを活用した24時間365日のリアルタイム脅威検知。
- サプライチェーン統制:グループ各社および主要取引先を含めたセキュリティ監査の定期的実施と、脆弱性情報の共有体制の構築。
これらの対策により、仮に再び高度なサイバー攻撃を受けたとしても、被害を最小限に食い止め、数分から数時間単位で自動隔離できる強靭な防御網が確立されています。
【アサヒサイバー攻撃どうなった】に関するよくある質問(FAQ)
Q1:アサヒグループへのサイバー攻撃によって、私たちの個人情報は流出したのですか?
A1:公式発表によると、顧客のクレジットカード情報や大規模な機密情報の外部流出については、専門機関による調査が行われ、影響範囲の特定と該当する顧客への個別連絡・注意喚起などの適切な対応が講じられました。
Q2:現在、アサヒの商品供給や工場は通常通り稼働しているのでしょうか?
A2:はい。発生直後には一時的な出荷遅延や製造調整が発生したものの、現在はすべてのシステムおよびサプライチェーンが安全な状態で完全に復旧しており、通常通りの営業・供給が行われています。
Q3:企業がサイバー攻撃を受けた場合、私たち一般の消費者が注意すべきことはありますか?
A3:企業を騙ったフィッシングメールや偽のキャンペーンサイトが便乗して発生する場合があります。公式の発表やドメインを確認し、不審なリンクにはアクセスしないといった基本的なセキュリティ意識を持つことが重要です。
アサヒグループを襲ったサイバー攻撃の経緯と現在の復旧状況を振り返ると、現代のデジタル社会において企業が直面するリスクの大きさと、それに対する組織的・技術的備えの重要性が改めて浮き彫りになります。インシデントの発生は企業にとって深刻な試練でしたが、それを契機にゼロトラスト原則に基づく高度なセキュリティ基盤へと刷新されたことは、今後の持続的な成長に向けた大きな強みとなりました。
デジタル変革(DX)が加速する現代において、セキュリティはコストではなく、事業継続と社会的信頼を担保するための最大の経営投資であるといえます。アサヒグループの事例は、日本の全産業に対してサイバーレジリエンス強化の重要性を強く示すものとなっています。